

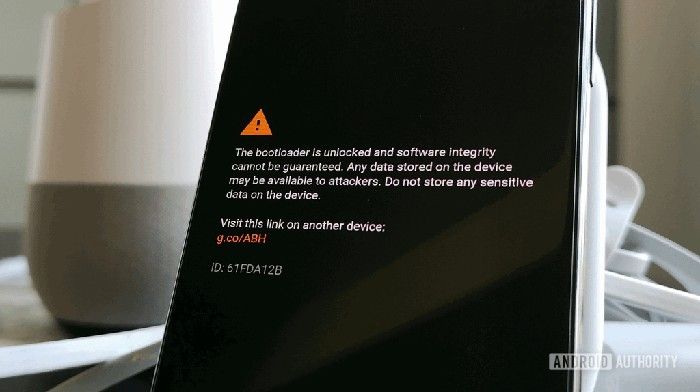
Keamanan pada sistem Android kembali terusik dengan ditemukannya kerentanan baru. Celah ini memungkinkan penembusan proteksi bootloader yang selama ini dikenal sangat ketat. Perangkat dengan chipset Qualcomm menjadi target utama, bahkan sejumlah ponsel flagship terbaru dilaporkan telah berhasil dieksploitasi.
Kerentanan ini, sebagaimana dilansir dari Android Authority, dikenal dengan nama Qualcomm GBL Exploit. Ia menargetkan proses pemuatan komponen bootloader tingkat rendah (GBL) yang merupakan bagian krusial dari sistem keamanan perangkat.
Masalah ini muncul akibat kegagalan bootloader ABL Qualcomm dalam memverifikasi validitas GBL saat dimuat dari partisi efisp pada perangkat yang menjalankan Android 16. Kondisi ini memungkinkan sistem untuk menjalankan kode tanpa validasi, sehingga membuka peluang eksekusi kode berbahaya.
Meskipun secara default penulisan ke partisi efisp dibatasi oleh sistem keamanan SELinux dalam mode Enforcing, celah tambahan memungkinkan pembatasan ini untuk dilewati.
Cara Kerja Eksploitasi
Eksploitasi dilakukan dengan mengubah sistem ke mode Permissive melalui perintah fastboot tertentu. Perintah ini memiliki kelemahan validasi input, yang memungkinkan penyisipan parameter tambahan untuk melewati proteksi sistem.
Pada beberapa perangkat, kerentanan ini dikombinasikan dengan layanan internal sistem yang memungkinkan penulisan komponen UEFI kustom ke partisi efisp. Setelah perangkat di-reboot, bootloader akan terbuka secara otomatis tanpa memerlukan autentikasi resmi.
Beberapa perangkat seperti Xiaomi 17 series, Redmi K90 Pro Max, hingga Poco F8 Ultra yang ditenagai chipset Snapdragon 8 Elite Gen 5 dilaporkan telah berhasil dieksploitasi untuk membuka bootloader.
Biasanya, produsen seperti Xiaomi menerapkan prosedur unlock bootloader yang sangat ketat, terutama di pasar tertentu. Namun, adanya exploit ini mempermudah proses yang umumnya rumit.
Respons Qualcomm
Qualcomm mengklaim telah merilis patch keamanan kepada mitra sejak awal Maret 2026. Mereka juga memberikan apresiasi kepada peneliti dari Xiaomi ShadowBlade Security Lab yang telah mengungkap celah ini melalui mekanisme responsible disclosure.
"Mengembangkan teknologi untuk meningkatkan keamanan dan privasi yang kuat selalu menjadi prioritas utama bagi Qualcomm Technologies. Kami menghargai para peneliti dari Xiaomi ShadowBlade Security Lab karena telah mematuhi proses pengungkapan kerentanan yang terkoordinasi. Mengenai penelitian mereka tentang GBL, tambalan telah tersedia untuk pelanggan kami sejak awal Maret 2026. Kami mendorong pengguna untuk menginstal pembaruan keamanan segera setelah dirilis oleh produsen perangkat." tulis pihak Qualcomm.
Namun, belum ada kepastian apakah kerentanan inti pada GBL telah sepenuhnya ditutup di semua perangkat.
Pengguna disarankan untuk segera memperbarui sistem operasi dan patch keamanan setelah tersedia dari produsen perangkat. Pembaruan ini krusial untuk menutup celah yang berpotensi dimanfaatkan oleh pihak yang tidak bertanggung jawab.
Selain itu, disarankan untuk menghindari mengaktifkan mode developer atau menjalankan perintah fastboot yang tidak dipahami, karena dapat membuka akses ke sistem tingkat rendah.






