

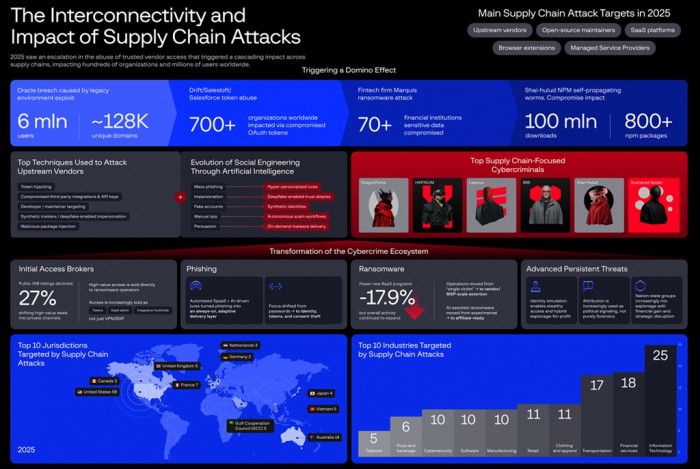
Serangan terhadap rantai pasok (supply chain attacks) telah berkembang menjadi ekosistem yang terintegrasi, dan diprediksi akan mengubah lanskap keamanan di kawasan Asia-Pasifik pada tahun 2026. Hal ini terungkap dalam laporan terbaru dari Group-IB, pengembang teknologi keamanan siber.
Laporan bertajuk High-Tech Crime Trends Report 2026 menyoroti bagaimana kejahatan siber memanfaatkan kepercayaan, akses, dan data yang dikompromikan.
Menurut Group-IB, serangan siber seperti phishing dan ransomware kini menjadi bagian dari ekosistem serangan rantai pasok. Satu celah keamanan dapat menyebabkan dampak berantai ke ribuan korban. Alih-alih menyerang perusahaan secara langsung, peretas kini membidik vendor dan penyedia layanan di tingkat awal rantai pasok.
Mereka mengeksploitasi hubungan kerja dalam ekosistem rantai pasok digital untuk menembus sistem keamanan konvensional dan mendapatkan akses ke jaringan pelanggan. Sepanjang tahun 2025, Group-IB mencatat 263 kasus akses perusahaan di Asia-Pasifik diperjualbelikan di dark web untuk memfasilitasi serangan.
Laporan ini juga menekankan bahwa pemanfaatan Artificial Intelligence (AI) membuat serangan terhadap rantai pasok menjadi lebih efisien, cepat, dan sulit dideteksi.
CEO Group-IB, Dmitry Volkov, mengingatkan bahwa kepercayaan berlebihan terhadap perangkat lunak dan layanan kini berubah menjadi risiko strategis bagi perusahaan.
Group-IB menemukan bahwa repositori paket seperti npm dan PyPI telah menjadi target serangan utama dalam ekosistem open-source. Ekstensi peramban web berbahaya juga semakin sering dimanfaatkan untuk mencuri kredensial login dan data keuangan.
Kampanye phishing yang didukung AI kini menargetkan alur login berbasis OAuth untuk melewati perlindungan Multi-Factor Authentication (MFA), sementara operator ransomware beroperasi dalam ekosistem terstruktur, membidik akses di tingkat hulu agar serangan dapat menjangkau lebih banyak target.
Sektor jasa keuangan, pemerintahan dan militer, serta telekomunikasi menjadi industri yang paling banyak menjadi target serangan phishing di Asia-Pasifik sepanjang tahun 2025. Sementara itu, sektor manufaktur, jasa keuangan, dan properti paling banyak disasar oleh kelompok ransomware.
Laporan ini mencatat aktivitas dari kelompok kriminal besar seperti Lazarus, Scattered Spider, HAFNIUM, DragonForce, 888, dan kampanye yang terhubung dengan Shai-Hulud. Kelompok-kelompok ini memanfaatkan platform dan integrasi terpercaya untuk menghasilkan dampak besar dengan upaya yang efisien.
Group-IB berharap wawasan dari laporan ini dapat membantu menghentikan rantai serangan sebelum kerusakan terjadi.






