

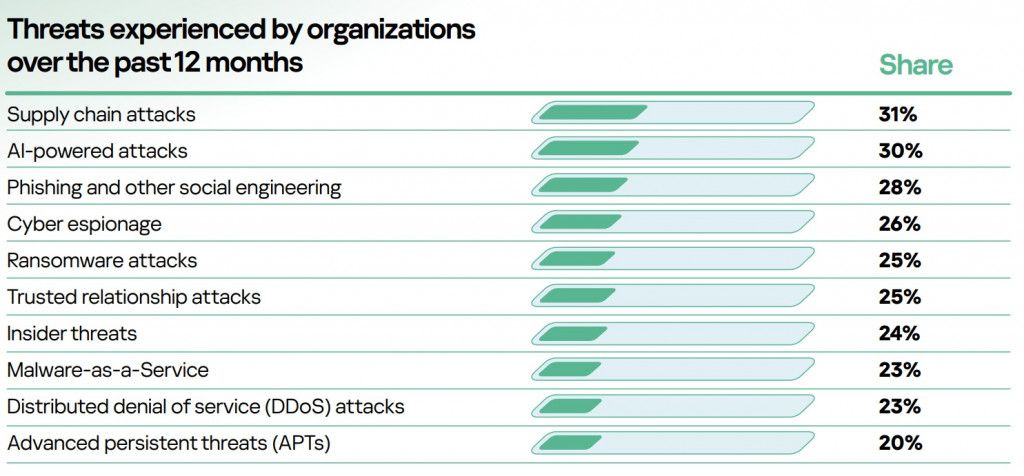
Serangan terhadap rantai pasokan kini menjadi ancaman siber yang paling sering dialami perusahaan secara global, dengan tren serupa yang juga terjadi di kawasan Asia Pasifik (APAC). Hal ini terungkap dalam studi global terbaru dari Kaspersky.
Studi tersebut menemukan bahwa hampir sepertiga bisnis di seluruh dunia telah menghadapi ancaman rantai pasokan dalam setahun terakhir. Bahkan, di beberapa negara seperti Tiongkok, paparan risiko ini melampaui rata-rata global, yang menunjukkan perlunya peningkatan pertahanan siber di seluruh wilayah.
Survei yang ditugaskan oleh Kaspersky menunjukkan bahwa 31% bisnis di seluruh dunia terdampak serangan rantai pasokan dalam 12 bulan terakhir. Kerentanan pihak ketiga dan rantai pasokan menjadi hambatan terbesar terhadap ketahanan siber bagi 65% perusahaan besar.
Di Asia Pasifik, Tiongkok mencatat angka tertinggi dengan 40% bisnis mengalami serangan rantai pasokan. Vietnam menyusul dengan 34%, diikuti oleh India (29%), Singapura (26%), dan Indonesia (20%).
Perusahaan besar (dengan 2.500 karyawan atau lebih) menjadi target utama, dengan tingkat serangan tertinggi (36%). Hal ini disebabkan oleh pengelolaan rata-rata 100 pemasok perangkat lunak dan keras, serta pemberian akses ke sistem organisasi kepada lebih dari 130 kontraktor.
Ancaman terkait lainnya, yaitu serangan hubungan tepercaya, menempati peringkat lima besar ancaman paling umum secara global, memengaruhi 25% perusahaan. Di APAC, Singapura menjadi pasar yang paling banyak menjadi sasaran, dengan sepertiga organisasi mengalaminya dalam 12 bulan terakhir. Vietnam (27%), India (23%), Indonesia (22%), dan Tiongkok (15%) menyusul kemudian.
Meskipun ancaman ini semakin umum, banyak pemimpin perusahaan cenderung meremehkan risiko rantai pasokan dan hubungan tepercaya. Organisasi lebih berfokus pada serangan kompleks seperti Ancaman Berkelanjutan Tingkat Lanjut (APT) atau ransomware.
Secara global, hanya 9% bisnis yang menempatkan serangan rantai pasokan sebagai perhatian utama, dan hanya 8% yang menyebutkan serangan hubungan tepercaya. Kesenjangan ini menunjukkan bahwa risiko tersebut diakui secara teori tetapi tidak ditindaklanjuti dalam praktik keamanan siber.
Adrian Hia, Managing Director untuk Asia Pasifik di Kaspersky, menyatakan bahwa keterkaitan rantai pasokan di kawasan ini membutuhkan pertahanan yang kuat di seluruh ekosistem. Untuk mengurangi risiko, Kaspersky merekomendasikan beberapa langkah:
- Evaluasi pemasok secara menyeluruh dan periksa kebijakan keamanan siber mereka.
- Terapkan persyaratan keamanan kontraktual dan lakukan audit keamanan secara berkala.
- Terapkan langkah-langkah teknologi preventif seperti prinsip hak akses minimal dan zero trust.
- Pastikan pemantauan berkelanjutan infrastruktur secara real-time menggunakan solusi seperti XDR atau MXDR.
- Kembangkan rencana respons insiden yang secara eksplisit mencakup serangan rantai pasokan.
- Berkolaborasi dengan pemasok untuk memperkuat perlindungan keamanan di kedua belah pihak.






