

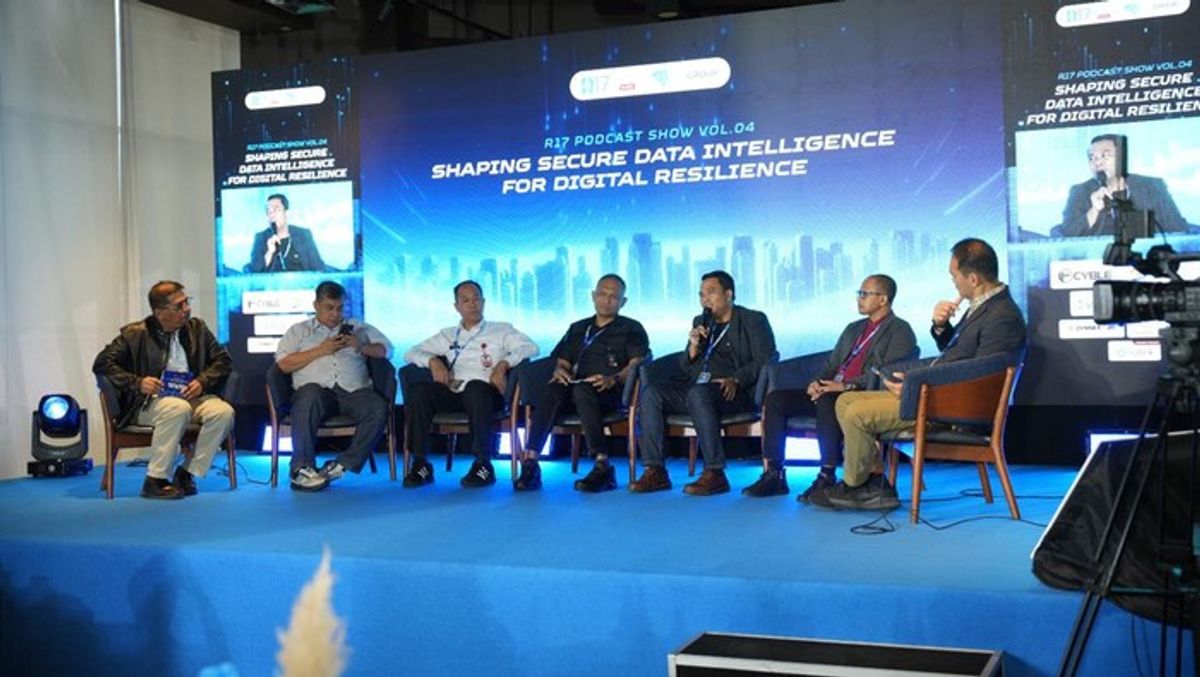
General Manager Virtus Wisnu Nursahid mengungkapkan lonjakan ancaman digital di Indonesia telah mencapai sekitar 1,5 miliar serangan siber hanya pada kuartal pertama tahun 2026. Data tersebut disampaikan dalam acara R17 Podcast Show vol.4 yang berlangsung di Jakarta pada Kamis (23/4/2026).
Jumlah tersebut menunjukkan tren peningkatan yang signifikan dibandingkan total serangan sepanjang tahun 2025 yang tercatat sebanyak 5,5 miliar kali. Tingginya intensitas gangguan keamanan ini membuat pemanfaatan teknologi kecerdasan buatan atau AI kini dipandang sebagai kebutuhan krusial bagi organisasi.
Dilansir dari Detik iNET, Wisnu menilai AI bukan sekadar alat teknologi tambahan, melainkan mitra strategis untuk menangani operasional keamanan yang bersifat repetitif. Pengalihan tugas otomatis ini memungkinkan tenaga ahli manusia untuk lebih fokus pada analisis mendalam dan proses pengambilan keputusan strategis.
"Jadi, kalau dimaknai secara positif, AI merupakan mitra kerja kita, terutama untuk menangani pekerjaan-pekerjaan yang sifatnya repetitif dan otomatis. Dengan begitu, manusia bisa lebih fokus pada hal-hal yang membutuhkan analisis dan pengambilan keputusan," ujar Wisnu Nursahid, General Manager Virtus.
Meskipun jumlah serangan total telah teridentifikasi, identifikasi terhadap proporsi serangan yang digerakkan oleh AI atau AI-driven attack masih menjadi tantangan besar. Hingga saat ini, belum tersedia data pasti mengenai persentase serangan yang menggunakan teknologi kecerdasan buatan tersebut.
Wisnu menyarankan adanya kolaborasi data antara platform intelijen swasta seperti Red Intelligence dengan Badan Siber dan Sandi Negara (BSSN) untuk memetakan lanskap ancaman secara lebih akurat. Hal ini dinilai penting agar pola ancaman yang semakin kompleks dapat dipahami dengan lebih baik melalui kategorisasi data yang lebih kaku.
Ketahanan sebuah organisasi terhadap serangan siber disebut bergantung pada dua pilar utama, yaitu sumber daya manusia (SDM) dan infrastruktur teknologi. Faktor manusia memegang peranan vital dengan kontribusi sebesar 40 persen terhadap keberhasilan pertahanan digital perusahaan.
Dari sisi teknologi, pembangunan sistem keamanan yang terintegrasi seperti Security Operations Center (SOC) menjadi prioritas. Komponen dalam sistem ini mencakup perlindungan titik akhir (endpoint security), deteksi jaringan, hingga layanan Managed Detection and Response (MDR) yang kini mulai banyak diadopsi oleh berbagai sektor industri.






